○田舎館村自治体生成AI利用に関する要綱
令和7年12月11日
訓令第4号
第1章 総則
(目的)
第1条 本要綱は、田舎館村における生成AI(以下「GAI」という)の適切かつ安全な利用を推進するため、情報セキュリティの確保、住民サービスの向上及び業務効率化を図ることを目的とする。
(定義)
第2条 本要綱において、各用語は次のように定義する。
(1) 「GAI」とは、自然言語・画像等を生成するAIサービスをいう。
(2) 「公認GAI」とは、LGWAN回線等閉域環境で利用することが可能であること及び入力した情報が学習に利用されないこと等、情報セキュリティ要件を満たすと判断したGAIをいう。
(3) 「個人情報」とは、個人情報保護法に定めるものをいう。
(4) 「機微情報」とは、住民の財産、健康、福祉、税その他の重要情報で、漏えいした場合に高いリスクを伴うものをいう。
(適用範囲)
第3条 本要綱は、村長部局及び各課の職員(非常勤職員を含む)が、GAI又は公認GAIを利用する場合に適用する。
第2章 利用原則
(基本原則)
第4条 職員は公認GAIを利用するに当たり、次に掲げる事項を遵守するものとする。
(1) 公認GAIについては、個人情報の入力を可とする。ただし、業務上必要な最低限の範囲に限る。
(2) 住民サービスや業務効率化の向上を目的とすること。
(3) 出力結果の正確性を職員自身が必ず確認すること。
(4) 法令、知的財産権等を遵守すること。
(5) 公序良俗に反する内容の生成を依頼しないこと。
(禁止事項)
第5条 GAIの利用に当たり、禁止事項を次のように定める。
(1) 公認GAI以外のGAIに個人情報または業務情報を入力すること。
(2) 出力内容を確認せずにそのまま公文書として使用、公開又は住民に提供すること。
(3) 公認GAIであっても、以下の情報については慎重に取り扱い、必要性が低い場合は入力を避けること。
ア 高度な機微情報(特定個人情報・虐待・DV・生活困窮・刑罰・滞納情報・健康医療情報等)
イ 未公開の調達資料・行政処分案など行政内部の重要情報
第3章 利用手続・管理体制
(公認GAIの指定)
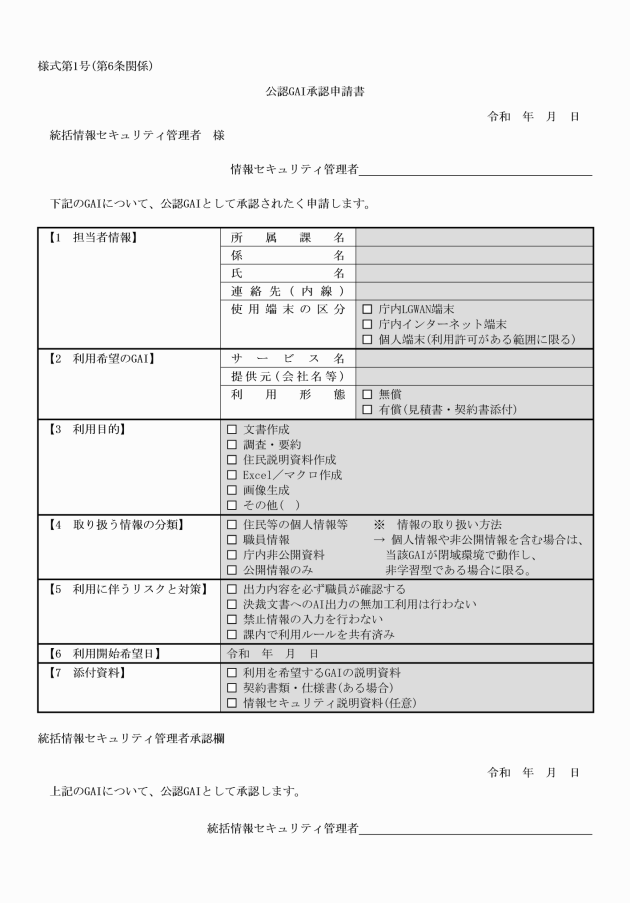
第6条 公認GAIの指定は、公認GAI承認申請書(様式第1号)を田舎館村情報セキュリティポリシーにおける統括情報セキュリティ責任者(以下「統括情報セキュリティ責任者」という。)に提出することにより行う。
2 統括情報セキュリティ責任者は、前項の申請書の内容を審査し、適当と認めたときは、当該GAIを公認GAIとして指定するものとする。
(公認GAI以外のGAIの利用)
第7条 職員が公認GAI以外のGAIを業務に利用する場合は、田舎館村情報セキュリティポリシーにおける情報セキュリティ管理者(以下「情報セキュリティ管理者」という。)の承認を得るものとする。
2 前項において、アカウント・端末の管理は職員が責任を持って行うこと。
第4章 情報セキュリティ対策
(入力データの取り扱い)
第8条 公認GAIは、入力情報が学習に利用されず、外部に送信されない仕組みを前提とし、業務上必要な範囲で個人情報を入力することができる。
2 機微情報の入力は、次の基準に基づき慎重に確認するものとする。
(1) AI利用が業務の効率化または正確性向上につながるか
(2) 情報の取扱いにより、住民の不利益が生じる可能性がないか
(3) 必要最小限の情報に絞られているか
(出力結果の確認)
第9条 出力結果は誤りが含まれる可能性があるため、職員は必ず内容を確認する。
2 公文書として使用する場合は、文書規程に基づき決裁を要する。
(記録・ログ)
第10条 公認GAIの利用ログは、必要に応じて情報担当が確認できるよう保管する。
第5章 事故対応
(事故・誤情報発信時の措置)
第11条 情報漏えい、誤出力による誤情報発信等の事故が発生した場合、速やかに情報セキュリティ管理者及び統括情報セキュリティ責任者に報告しなければならない。
2 統括情報セキュリティ責任者は、前項による報告を受けた場合、状況確認、原因究明及び再発防止策を講じる。
第6章 教育・研修
(研修)
第12条 職員の適切な利用を促進するため、統括情報セキュリティ責任者は、必要に応じ公認GAIに関する研修を実施する。
第7章 雑則
(見直し)
第13条 技術動向、法令改正又はセキュリティ情勢に応じ、本要綱は適宜見直しを行う。
附則
この訓令は、令和7年12月11日から施行する。